本体・プラグイン・テーマの更新放置は改ざんの原因に。事故なく続ける手順と自動更新の考え方
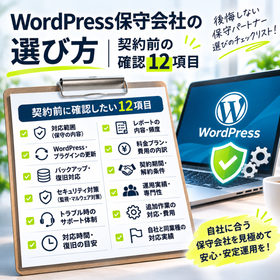
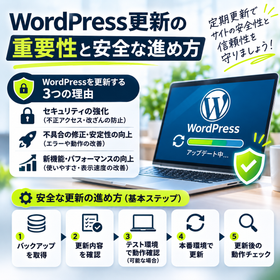
「WordPressの更新通知が出ているが、不具合が怖くて放置している」という方も多いのではないでしょうか。 WordPress本体やプラグイン、テーマは世界中で使われているため攻撃の標的になりやすく、更新を放置するとセキュリティ上の弱点(脆弱性)が残ったままになります。 本記事では、更新の3つの対象、更新しないと起きること、バックアップと確認を含む安全な更新手順、自動更新の考え方、更新で不具合が出たときの対処までを解説しています。
この製品へのお問い合わせ
基本情報
【こんなお悩みに】 ■更新を放置すると何が起きる? 脆弱性を突かれた改ざんや不正アクセス、古いプラグインが動かなくなる、バージョンのずれによる不具合などのリスクがあります。 ■更新前にやるべきことは? 最も重要なのはバックアップです。更新後は、表示や問い合わせフォームなどが正常に動くかを確認します。 ■自動更新はオンにすべき? 一概には言えません。修正を早く反映できる一方、不具合に気づくのが遅れるリスクもあります。サイトの重要度に応じて判断します。
価格帯
納期
用途/実績例
【こんな方におすすめ】 ■WordPressで自社サイトを運用している方 ■更新作業を社内で続けるか、外注するか検討している方 ※記事の全文はリンク先(ウェブサイ コラム)でご覧いただけます。詳しい内容はお気軽にお問い合わせください。
企業情報

当社は、ホームページ制作からWeb集客、運用サポート、業務効率化まで、 幅広いサービスでビジネスをトータル支援する企業です。 サイト制作、集客支援、業務効率化など、幅広い領域でお客様の 悩みに寄り添い、共に前進することを目指しています。 あなたの“困った"を、Webの力で解決します。 ご要望の際はお気軽にお問い合わせください。